Domain kostenlose-übersetzung.de kaufen?
Wir ziehen mit dem Projekt
kostenlose-übersetzung.de um.
Sind Sie am Kauf der Domain
kostenlose-übersetzung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain kostenlose-übersetzung.de kaufen?
Welches Online-Wörterbuch könnt ihr für die Übersetzung von Fremdsprachen empfehlen?
Leo.org ist ein sehr gutes Online-Wörterbuch für die Übersetzung von Fremdsprachen. Es bietet eine Vielzahl von Sprachen und ist einfach zu bedienen. Zudem enthält es viele nützliche Zusatzfunktionen wie Beispielsätze und Aussprachehilfen. **
Welche Übersetzungssoftware empfehlen Sie für die effiziente und präzise Übersetzung von Texten in verschiedenen Sprachen?
Ich empfehle die Verwendung von DeepL oder Google Translate für die effiziente und präzise Übersetzung von Texten in verschiedenen Sprachen. Beide Programme bieten eine hohe Genauigkeit und eine Vielzahl von unterstützten Sprachen. Es ist jedoch wichtig, die Übersetzungen zu überprüfen, da keine Software perfekt ist. **

Ähnliche Suchbegriffe für URL-Optimierung
Top-Angebote
Produkte zum Begriff URL-Optimierung:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Plotin: Schriften in deutscher ÜbersetzungSchriften in deutscher Übersetzung , Die Schriften 1-54 der chronologischen Reihenfolge , Aufkleber & Embleme > Karosserie & Exterieur Styling , Erscheinungsjahr: 202011, Produktform: Leinen, Inhalt/Anzahl: 2, Beilage: GB, Titel der Reihe: Philosophische Bibliothek##, Autoren: Plotin, Redaktion: Harder, Richard, Übersetzung: Harder, Richard, Seitenzahl/Blattzahl: 936, Keyword: Antike Philosophie; Ethik; Neuplatonismus; Ontologie, Fachschema: Philosophie / Antike~Ontologie~Erste Philosophie~Metaphysik~Philosophie / Metaphysik~Moralphilosophie~Philosophie / Moralphilosophie~Ethik~Ethos~Philosophie / Ethik, Fachkategorie: Metaphysik und Ontologie~Ethik und Moralphilosophie, Warengruppe: HC/Philosophie/Antike, Fachkategorie: Antike Philosophie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Meiner Felix Verlag GmbH, Verlag: Meiner Felix Verlag GmbH, Verlag: Meiner, Felix, Verlag GmbH, Länge: 195, Breite: 128, Höhe: 66, Gewicht: 1018, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, eBook EAN: 9783787338801, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,98,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktionieren URL-Verkürzer und wie können sie zur Optimierung von Links genutzt werden?
URL-Verkürzer funktionieren, indem sie lange URLs in kürzere Links umwandeln, die einfacher zu teilen sind. Sie können zur Optimierung von Links genutzt werden, um Platz zu sparen, die Ästhetik zu verbessern und die Benutzerfreundlichkeit zu erhöhen. Außerdem ermöglichen sie das Tracking von Klicks und die Analyse des Nutzerverhaltens. **
-
Suche Übersetzung für lateinischen Text.
Um Ihnen bei der Übersetzung des lateinischen Textes zu helfen, benötige ich den genauen Text, den Sie übersetzen möchten. Bitte geben Sie den Text ein, und ich werde mein Bestes tun, um Ihnen zu helfen. **
-
Welche Übersetzungsdienste bieten kostenlosen Service für die Übersetzung von Texten in verschiedene Sprachen an?
Google Übersetzer, DeepL und Linguee bieten alle kostenlosen Service für die Übersetzung von Texten in verschiedene Sprachen an. Diese Dienste verwenden maschinelles Lernen und künstliche Intelligenz, um präzise Übersetzungen zu liefern. Es ist jedoch wichtig zu beachten, dass maschinelle Übersetzungen nicht immer perfekt sind und menschliche Übersetzer für komplexere oder wichtige Texte empfohlen werden. **
-
Welches Wörterbuch empfehlen Sie zur Übersetzung von Deutsch nach Englisch?
Ich empfehle das Langenscheidt Standard Dictionary German-English. Es ist umfassend, zuverlässig und einfach zu bedienen. Es enthält viele Beispielsätze und ist ideal für den täglichen Gebrauch. **


Welches Wörterbuch würden Sie für die Übersetzung von Fremdsprachen empfehlen?
Ich würde das Oxford Advanced Learner's Dictionary empfehlen, da es detaillierte Definitionen, Beispiele und Aussprache bietet. Alternativ ist auch das Langenscheidt Standard Dictionary für die Übersetzung von Fremdsprachen eine gute Wahl. Für spezifische Fachbegriffe empfehle ich das entsprechende Fachwörterbuch. **
Was sind die Vorteile und Potenziale von URL-Verkürzungsdiensten für die Online-Kommunikation?
Die Verwendung von URL-Verkürzungsdiensten ermöglicht es, lange und unansehnliche Links in kurze und prägnante URLs umzuwandeln, was die Ästhetik und Lesbarkeit von Online-Kommunikation verbessert. Zudem können diese Dienste die Tracking- und Analysemöglichkeiten von Links verbessern, indem sie Statistiken über Klicks und Nutzerverhalten bereitstellen. Darüber hinaus können URL-Verkürzungsdienste die Sicherheit erhöhen, indem sie potenziell schädliche Links überprüfen und filtern. **
Top-Angebote
Produkte zum Begriff URL-Optimierung:
-
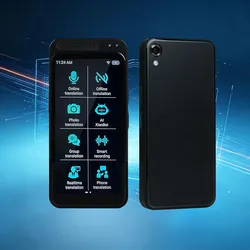
Ideoon Revolutionärer Echtzeit-Übersetzer: 150 Sprachen, Sofort-Übersetzung, Text- & Sprachfunktion (8 GB), DiktiergerätDer revolutionäre Echtzeit-Übersetzer von Ideoon ist ein innovatives Gerät, das die Kommunikation über Sprachbarrieren hinweg erleichtert. Mit der Fähigkeit, in 150 Sprachen zu übersetzen, bietet dieses Diktiergerät eine sofortige Übersetzung sowohl für gesprochene als auch für geschriebene Texte. Die integrierte 5-Megapixel-Kamera ermöglicht es, Texte zu scannen und innerhalb von Sekunden zu übersetzen, was besonders nützlich für Speisekarten oder Schilder ist. Dank der Offline-Funktionalität stehen 21 vorinstallierte Sprachen zur Verfügung, sodass auch ohne Internetverbindung eine reibungslose Kommunikation möglich ist. Die kompakte Bauweise und die lange Akkulaufzeit von bis zu 5 Stunden machen es zu einem idealen Begleiter auf Reisen oder im Alltag. Der Echtzeit-Übersetzer ist nicht nur ein praktisches Hilfsmittel, sondern auch ein wertvolles Werkzeug für alle, die sich in einer globalisierten Welt verständigen möchten. - Übersetzt in 150 Sprachen in Echtzeit - Integrierte 5-Megapixel-Kamera für Textübersetzung - Offline-Nutzung mit 21 vorinstallierten Sprachen - Akkulaufzeit von bis zu 5 Stunden.182,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Revolutionärer Echtzeit-Übersetzer: 150 Sprachen, Sofort-Übersetzung, Text- & Sprachfunktion, Währungsrechner, grosses Display, KI-ChatbotLässt das Wörterbuch im Regal verstauben: Mit diesem hochwertigen Echtzeit-Übersetzer kannst du dich in den meisten Ländern verständigen. Und das ganz ohne Wörterbuch oder einen vorherigen Sprachkurs denn das Gerät hat eine kurze Reaktionszeit und kann sogar offline genutzt werden. Online hast du dann zwischen 150 verschiedenen Sprachen in Echtzeit die Wahl. Versteht das geschriebene Wort: Der Echtzeit-Übersetzer kann nicht nur übersetzen was dein Gesprächspartner sagt. Zusätzlich versteht das Gerät das geschriebene Wort. Dazu ist eine 5-Megapixel-Kamera integriert. Scanne bzw. fotografiere ganz einfach einen unverständlichen Text. Binnen Sekunden hat das kleine Sprachgenie die Übersetzung parat. Ideal für Speisekarten Flyer oder Warnschilder deren Inhalt du nicht verstehst. Kann auch offline genutzt werden: Steht dir kein WLAN zur Verfügung kann der Echtzeit-Übersetzer auch offline genutzt werden. Dazu stehen dir 21 vorinstallierte Sprachen zur Verfügung. Danach verrichtet der mobile Übersetzer auch ohne WLAN-Verbindung seinen Dienst. So werden selbst Ferneisen zum entspannten Vergnügen und Sprachbarrieren können dich nie wieder von einer angeregten Unterhaltung abhalten. Ganz nebenbei kann der Übersetzer auch als Währungsrechner genutzt werden. Echtzeit-Übersetzer: Beherrscht 150 verschiedene Sprachen und Dialekte (siehe Liste am Ende der Spezifikationen) Offline-Übersetzung zwischen 21 Sprachen: Chinese English (United States) Japanese French German Spanish Russian Korean Persian Italian Portuguese Dutch Hindi (India) Indonesian Thai Arabic (Saudi) Turkish Cantonese Cantonese (Traditional) Vietnamese Chinese (Traditional) Lässt sich einfach bedienen Manuelle Spracheinstellung und automatische Erkennung Schnelle Reaktionszeit: 0 2 Sekunden Grosser IPS-Touchscreen mit 10 5 cm Bilddiagonale (4 5’’) und 540 x 1080 Pixel Auflösung Intuitives Menü: zeigt verwendete Sprachen erkannten Text mit Übersetzung Datum Uhrzeit und Akkustand an Inklusive KI-Chatbot Gruppenchat Funktion mit bis zu 500 Teilnehmer Optionale Sprachausgabe mit optionaler Wiederholung per Dual-Lautsprecher 5-MP-Kamera zum Übersetzen von Texten Speisekarten u.v.m. Integrierter Einheiten- und Währungsrechner Mikrofon mit aktiver Geräuschunterdrückung für klare Sprachaufnahmen ohne Umgebungslärm Bluetooth für Verbindung zu Kopfhörer Lautsprecher oder Freisprechsystem Aufnahmefunktion mit Anzeige in Original-Sprache und übersetzt Aufnahmedauer: bis zu 1 h WiFi-kompatibel: unterstützt WLAN 802.11b/g/n Speicher: 1 GB Arbeitsspeicher 8 GB ROM-Speicher Stromversorgung: integrierter Li-Ion-Akku mit 1500 mAh Laufzeit ca. 5-7 Stunden Masse: 11 8 x 5 5 x 1 1 cm Gewicht 103 g Lieferumfang: Übersetzer inkl. USB-Ladekabel und Anleitung Online-Übersetzung zwischen 150 Sprachen: Albanian (Albanian) Arabic (Algeria) Arabic (United Arab Emirates) Arabic (Oman) Arabic (Egypt) Arabic (State of Palestine) Arabic (Bahrain) Arabic (Qatar) Arabic (Kuwait) Arabic (Lebanon) Arabic (Mauritania) Arabic (Morocco) Arabic (Saudi) Arabic (Tunisia) Arabic (Syria) Arabic (Yemen) Arabic (Iraq) Arabic (Israel) Arabic (Jordan) Amharic Azerbaijani Irish (Ireland) Estonian (Estonia) Basque Bulgarian Icelandic Polish Bosnian (Bosnia and Herzegovina) Persian Danish German German (Austria) German (Switzerland) Russian French French (Belgium) French (Canada) French (Switzerland) Filipino Finnish Khmer (Cambodia) Georgian Gujarati (India) Kazakh (Kazakhstan) Korean Dutch Dutch (Belgium) Galician (Spain) Catalan Czech Kannada (India) Xhosa (South Africa) Croatian Latvian Lao Lithuanian Kikwanda Romanian Maltese (Malta) Marathi (India) Malayalam (India) Malay Macedonian (North Macedonian) Mongolian (Mongolian) Bengali Bengali (India) Burmese Afrikaans (South Africa) Nepali Norwegian Punjabi (Gurumuki India) Portuguese Portuguese (Brazil) Pashto (Afghanistan) Japanese Swedish Serbian Sinhala (Sri Lanka) Slovak Slovenian Kiswahili (Kenya) Kiswahili (Tanzania) Somali (Somali) Telugu (India) Tamil (Malaysia)179,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Plotin: Schriften in deutscher ÜbersetzungSchriften in deutscher Übersetzung , Die Schriften 1-54 der chronologischen Reihenfolge , Aufkleber & Embleme > Karosserie & Exterieur Styling , Erscheinungsjahr: 202011, Produktform: Leinen, Inhalt/Anzahl: 2, Beilage: GB, Titel der Reihe: Philosophische Bibliothek##, Autoren: Plotin, Redaktion: Harder, Richard, Übersetzung: Harder, Richard, Seitenzahl/Blattzahl: 936, Keyword: Antike Philosophie; Ethik; Neuplatonismus; Ontologie, Fachschema: Philosophie / Antike~Ontologie~Erste Philosophie~Metaphysik~Philosophie / Metaphysik~Moralphilosophie~Philosophie / Moralphilosophie~Ethik~Ethos~Philosophie / Ethik, Fachkategorie: Metaphysik und Ontologie~Ethik und Moralphilosophie, Warengruppe: HC/Philosophie/Antike, Fachkategorie: Antike Philosophie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Meiner Felix Verlag GmbH, Verlag: Meiner Felix Verlag GmbH, Verlag: Meiner, Felix, Verlag GmbH, Länge: 195, Breite: 128, Höhe: 66, Gewicht: 1018, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, eBook EAN: 9783787338801, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,98,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welches Online-Wörterbuch könnt ihr für die Übersetzung von Fremdsprachen empfehlen?
Leo.org ist ein sehr gutes Online-Wörterbuch für die Übersetzung von Fremdsprachen. Es bietet eine Vielzahl von Sprachen und ist einfach zu bedienen. Zudem enthält es viele nützliche Zusatzfunktionen wie Beispielsätze und Aussprachehilfen. **
-
Welche Übersetzungssoftware empfehlen Sie für die effiziente und präzise Übersetzung von Texten in verschiedenen Sprachen?
Ich empfehle die Verwendung von DeepL oder Google Translate für die effiziente und präzise Übersetzung von Texten in verschiedenen Sprachen. Beide Programme bieten eine hohe Genauigkeit und eine Vielzahl von unterstützten Sprachen. Es ist jedoch wichtig, die Übersetzungen zu überprüfen, da keine Software perfekt ist. **
-
Wie funktionieren URL-Verkürzer und wie können sie zur Optimierung von Links genutzt werden?
URL-Verkürzer funktionieren, indem sie lange URLs in kürzere Links umwandeln, die einfacher zu teilen sind. Sie können zur Optimierung von Links genutzt werden, um Platz zu sparen, die Ästhetik zu verbessern und die Benutzerfreundlichkeit zu erhöhen. Außerdem ermöglichen sie das Tracking von Klicks und die Analyse des Nutzerverhaltens. **
-
Suche Übersetzung für lateinischen Text.
Um Ihnen bei der Übersetzung des lateinischen Textes zu helfen, benötige ich den genauen Text, den Sie übersetzen möchten. Bitte geben Sie den Text ein, und ich werde mein Bestes tun, um Ihnen zu helfen. **
Ähnliche Suchbegriffe für URL-Optimierung
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Übersetzungsdienste bieten kostenlosen Service für die Übersetzung von Texten in verschiedene Sprachen an?
Google Übersetzer, DeepL und Linguee bieten alle kostenlosen Service für die Übersetzung von Texten in verschiedene Sprachen an. Diese Dienste verwenden maschinelles Lernen und künstliche Intelligenz, um präzise Übersetzungen zu liefern. Es ist jedoch wichtig zu beachten, dass maschinelle Übersetzungen nicht immer perfekt sind und menschliche Übersetzer für komplexere oder wichtige Texte empfohlen werden. **
-
Welches Wörterbuch empfehlen Sie zur Übersetzung von Deutsch nach Englisch?
Ich empfehle das Langenscheidt Standard Dictionary German-English. Es ist umfassend, zuverlässig und einfach zu bedienen. Es enthält viele Beispielsätze und ist ideal für den täglichen Gebrauch. **
-
Welches Wörterbuch würden Sie für die Übersetzung von Fremdsprachen empfehlen?
Ich würde das Oxford Advanced Learner's Dictionary empfehlen, da es detaillierte Definitionen, Beispiele und Aussprache bietet. Alternativ ist auch das Langenscheidt Standard Dictionary für die Übersetzung von Fremdsprachen eine gute Wahl. Für spezifische Fachbegriffe empfehle ich das entsprechende Fachwörterbuch. **
-
Was sind die Vorteile und Potenziale von URL-Verkürzungsdiensten für die Online-Kommunikation?
Die Verwendung von URL-Verkürzungsdiensten ermöglicht es, lange und unansehnliche Links in kurze und prägnante URLs umzuwandeln, was die Ästhetik und Lesbarkeit von Online-Kommunikation verbessert. Zudem können diese Dienste die Tracking- und Analysemöglichkeiten von Links verbessern, indem sie Statistiken über Klicks und Nutzerverhalten bereitstellen. Darüber hinaus können URL-Verkürzungsdienste die Sicherheit erhöhen, indem sie potenziell schädliche Links überprüfen und filtern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.